AI-Remediation-Server verbindet Sicherheits-Scanner und KI-Assistenten
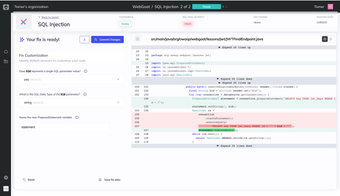
bugsy, von Mobb Dev, automatisiert die Sicherheitsbehebung für Entwickler und KI-Agenten, indem es Scannergebnisse in angewandte Lösungen umwandelt. Es läuft als ein Model Context Protocol-Server, der es KI-Assistenten ermöglicht, im Repository-Kontext zu arbeiten, um Codeänderungen zu generieren und anzuwenden. Das Tool bietet automatisierte Fehlererzeugung, einen CLI-Einstiegspunkt über npx und eine Web-Überschnittstelle. Es richtet sich an Entwickler, Open-Source-Wartende und DevSecOps-Teams und reduziert den manuellen Patchaufwand.
Welche Aufgaben können Sie tatsächlich mit bugsy durchführen?
bugsy akzeptiert Ergebnisse der statischen Analyse und verwandelt sie in Codeänderungen, wobei der Fokus strikt auf der Behebung und nicht auf der Erkennung liegt. Die Verteilung richtet sich an die Maintainer öffentlicher Repositories und integriert die generierten Patches in den Repository-Arbeitsbereich zur Überprüfung. Die Community-Edition ist für Open-Source-Projekte optimiert und soll die Lücke zwischen Sicherheitsberichten und konkreten Codeänderungen schließen, die Entwickler überprüfen und einpflegen können.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Wie genau sind die generierten Fixes im Vergleich zu manuellen Patches?
Das Tool produziert vorgeschlagene Änderungen, die als produktionsbereite Codefixes beschrieben werden, aber die Richtigkeit hängt von den Ergebnissen des übergeordneten Scanners und dem Assistenten im Repository-Kontext ab. Da bugsy keine Schwachstellen selbst entdeckt, entspricht die Patch-Qualität der Genauigkeit der SAST-Berichte und der Klarheit des Assistenten-Prompts. Teams sollten eine herkömmliche Codeüberprüfung und Tests an KI-generierten Änderungen durchführen, bevor sie in die Hauptzweige zusammengeführt werden.
Benötigt man technisches Wissen, um nützliche Ergebnisse zu erzielen?
Das Ausführen von bugsy als MCP-Server erfordert einen API-Schlüssel von Mobb und einen MCP-kompatiblen Assistenten. Das Projekt läuft auch als CLI über npx auf Systemen mit Node.js, was eine schnelle Ausführung ohne einen komplexen Installer ermöglicht. Unterstützte MCP-Umgebungen sind Claude Desktop, Cursor und Windsurf, was bedeutet, dass Administratoren den Repository-Zugriff und die Anmeldeinformationen für Assistenten konfigurieren müssen, um Änderungen im Projektarbeitsbereich anzuwenden.
Welche Grenzen sollten Teams einplanen?
bugsy ist anbieterunabhängig, aber auf öffentliche GitHub-, GitLab- und ADO-Repositories abgestimmt, sodass private oder selbstgehostete Workflows möglicherweise zusätzliche Konfiguration benötigen. Das Tool verlässt sich vollständig auf externe SAST-Eingaben, sodass Lücken in der Scannerabdeckung Lücken in der Behebung erzeugen. Als gemeinschaftsorientiertes Projekt sollten Teams, die nur unternehmensspezifische Kontrollen benötigen, zusätzliche Governance rund um Zugriff, Überprüfung und Integration mit bestehenden Sicherheits-Pipelines einplanen.
Praktische Wahl für Teams, die mit SAST- und MCP-Workflows ausgerichtet sind
bugsy ist eine praktische Option für Entwickler und DevSecOps, die bereits SAST-Tools und MCP-kompatible Assistenten verwenden und die von KI vorgeschlagene Patches als Ausgangspunkte akzeptieren. Mobb, gegründet 2021 von Eitan Worcel und Jonathan Afek, konzentriert sich auf automatisierte Behebung; Teams sollten Zeit für die menschliche Überprüfung der generierten Änderungen und für die Konfiguration des MCP-Zugangs einplanen, bevor sie sich auf es in Produktions-Pipelines verlassen.